Дотримання вимог безпеки в Європі більше не є необов'язковим, воно безпосередньо впливає на довіру клієнтів, юридичний захист та безперервність бізнесу, як досліджує в цій статті Анжела Позднякова, керівник продукту Xpand Portal . Від керівників дедалі частіше очікується розуміння не лише правил, а й того, хто відповідає за їх дотримання.
Ключовий принцип : безпека – це спільна відповідальність. Деякі елементи керування належать постачальнику інфраструктури або хостингу, деякі – постачальнику продукту, а деякі – організації клієнта. Точний розподіл залежить від моделі розгортання – у SaaS більше операційної відповідальності зазвичай несе постачальник; у середовищах із власним хостингом більше залишається у клієнта або партнера з хостингу.
Для лідерів мета не в тому, щоб стати експертами з безпеки. Мета полягає в тому, щоб знати, які питання ставити, хто відповідає за кожну сферу та чи чітко зрозумілі обов'язки. Нижче наведено ключові сфери відповідності, зрозуміло викладені, організовані за тим, які команди інфраструктури та продуктів повинні охоплювати.
1. ЗАПОБІГАННЯ НЕСАНКЦІОНОВАНОМУ ДОСТУПУ ТА РОЗКРИТТЮ
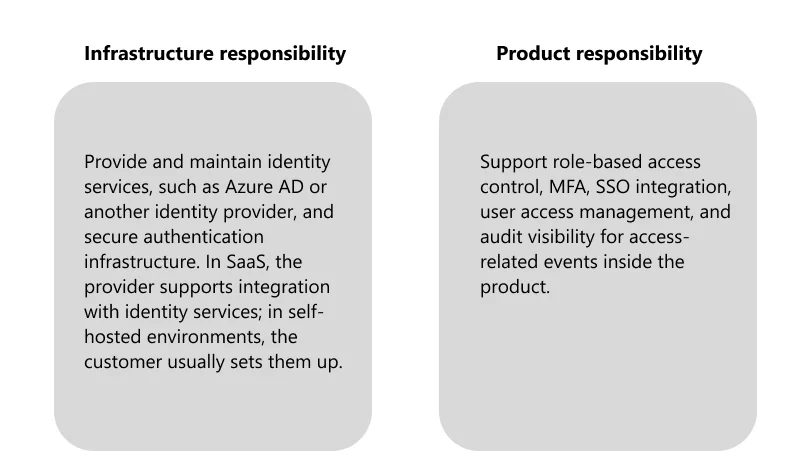
КОНТРОЛЬ ДОСТУПУ, МФА ТА ЄДИНАРНИЙ ВХІД
Чому це важливо:
Забезпечує доступ до системи лише авторизованим користувачам, що зменшує ризик несанкціонованого доступу.
Приклад:
Використання SSO з постачальником корпоративної ідентифікації допомагає гарантувати, що входити в систему можуть лише користувачі з дійсними обліковими даними компанії. MFA додає ще один рівень захисту, якщо облікові дані скомпрометовано, і гарантує, що загальні облікові дані не використовуються та не поширюються між кількома користувачами.

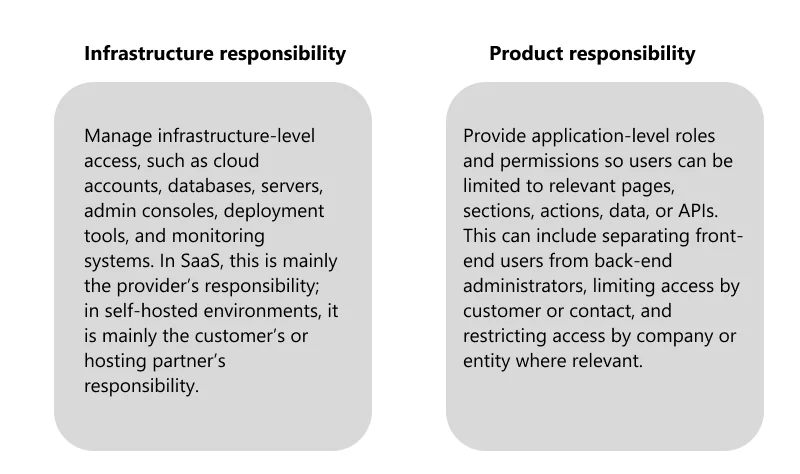
КОНТРОЛЬ ДОСТУПУ НА ОСНОВІ РОЛЬ
Чому це важливо:
Гарантує, що користувачі бачать та змінюють лише ту інформацію, з якою їм дозволено працювати.
Приклад:
Користувач служби підтримки клієнтів може мати дозвіл переглядати запити клієнтів, але не змінювати системні налаштування. Адміністратор може мати доступ до розділів конфігурації. Це зменшує ризик випадкових змін, внутрішнього зловживання або несанкціонованого доступу до конфіденційних даних.

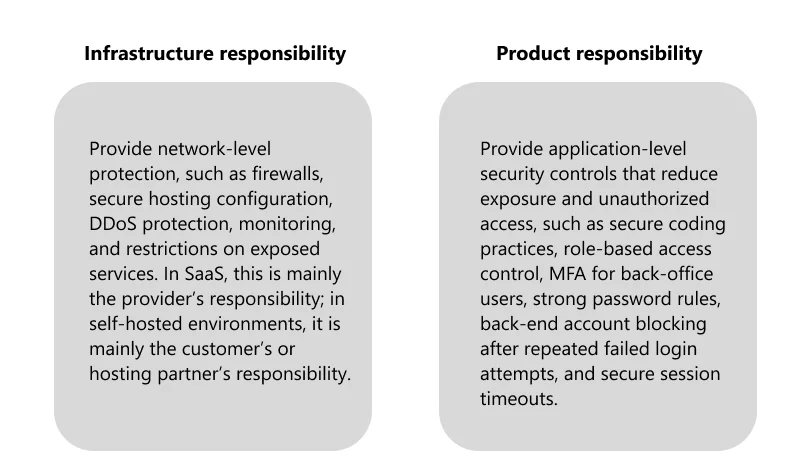
БЕЗПЕКА МЕРЕЖ ТА ІНФОРМАЦІЙНИХ СИСТЕМ
Чому це важливо:
Захищає технічне середовище від несанкціонованого доступу, автоматизованих атак та непотрібного розкриття систем або даних.
Приклад:
Засоби керування на рівні інфраструктури допомагають захистити середовище, перш ніж трафік досягне порталу. Засоби керування на рівні продукту допомагають забезпечити доступ до відповідних областей порталу лише авторизованим користувачам.

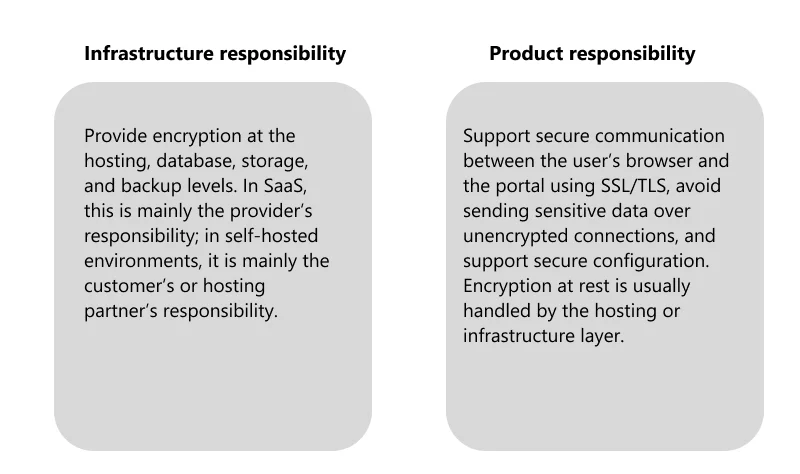
ШИФРУВАННЯ ДАНИХ У ЗБЕРІГАННІ ТА ПІД ЧАС ПЕРЕДАЧІ
Чому це важливо:
Захищає дані, щоб їх неможливо було легко прочитати, якщо їх перехопити, скопіювати або отримати до них доступ без дозволу.
Приклад:
Якщо клієнт надсилає особисті або бізнес-дані через портал, шифрування під час передачі захищає їх під час переміщення між браузером і сервером. Шифрування в стані спокою захищає збережені дані, такі як бази даних, файли та резервні копії.

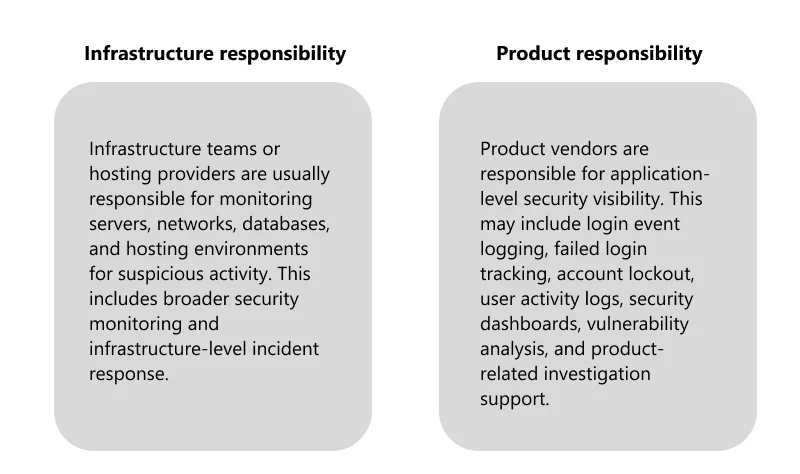
2. ВИЯВЛЕННЯ ПРОБЛЕМ ТА ЕФЕКТИВНЕ РЕАГУВАННЯ
ВИЯВЛЕННЯ ІНЦИДЕНТІВ, ЗВІТУВАННЯ ПРО ІНЦИДЕНТИ ТА РЕАГУВАННЯ НА ПОРУШЕННЯ
Чому це важливо:
Організаціям необхідно виявляти підозрілу активність на ранній стадії, швидко реагувати та мати чіткий план дій на випадок пошкодження даних або систем.
Приклад:
Якщо хтось неодноразово намагається увійти, використовуючи викрадені облікові дані, система повинна виявляти незвичайну активність, блокувати або обмежувати доступ і допомагати команді розслідувати, що сталося.

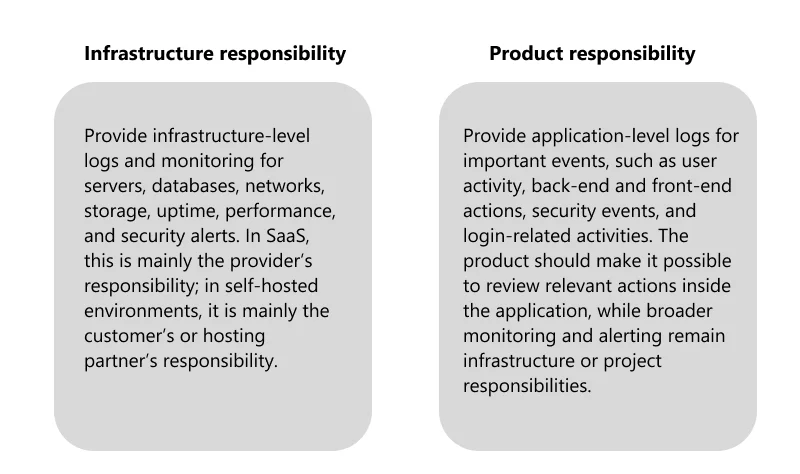
АУДИТ, РЕЄСТРАЦІЯ ТА МОНІТОРИНГ
Чому це важливо:
Допомагає показати, що сталося в системі, хто що зробив і чи потребує уваги незвичайна активність.
Приклад:
Якщо користувач змінює важливі дані, журнали можуть допомогти показати, хто і коли вніс зміни. Якщо трапляються неодноразові невдалі спроби входу, моніторинг може допомогти виявити підозрілу активність, перш ніж вона стане більшою проблемою.

3. ЗБЕРЕЖЕННЯ БЕЗПЕКИ ТА СТІЙКОСТІ ДОВКІЛЛЯ
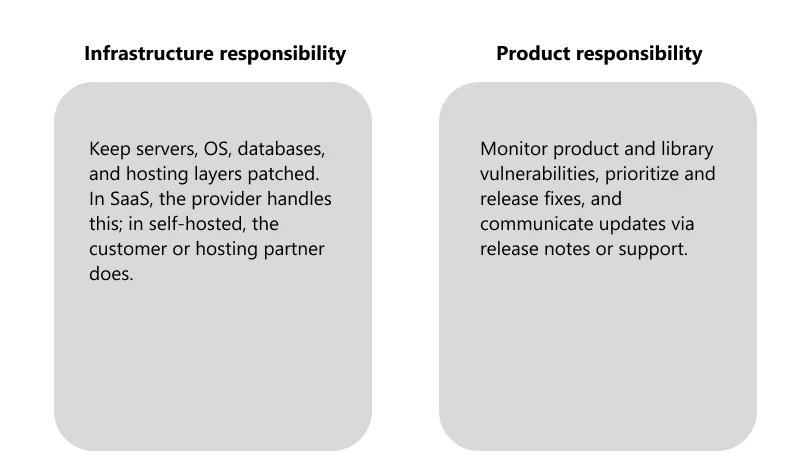
УПРАВЛІННЯ ВРАЗЛИВОСТЯМИ ТА ВИПРАВЛЕННЯ
Чому це важливо:
Допомагає закрити відомі вразливості безпеки, перш ніж зловмисники зможуть їх використати.
Приклад:
Якщо сервер або компонент продукту має вразливість, його необхідно виправити/оновити.

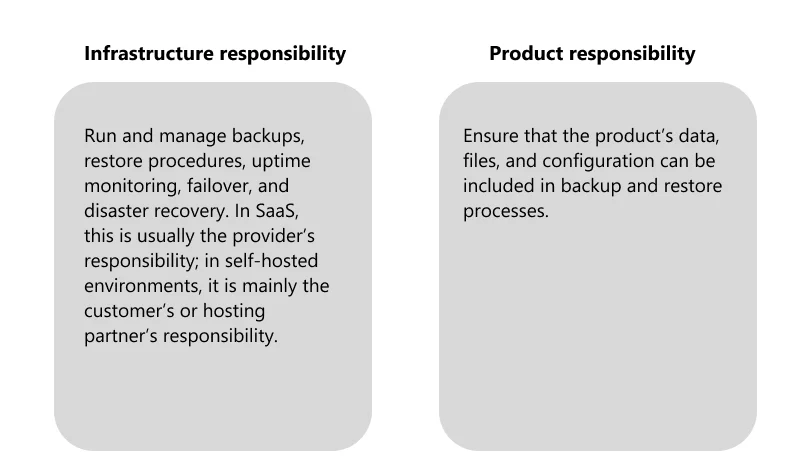
БЕЗПЕРЕРВНА РОБОТА ТА РЕЗЕРВНЕ ЗАБЕЗПЕЧЕННЯ
Чому це важливо:
Допомагає бізнесу відновитися, якщо система вийде з ладу, дані втрачені або щось випадково видалено.
Приклад:
Якщо дані випадково видалено або сервер вийде з ладу, резервне копіювання та процедури відновлення допомагають відновити систему, а не втрачати критично важливу інформацію.

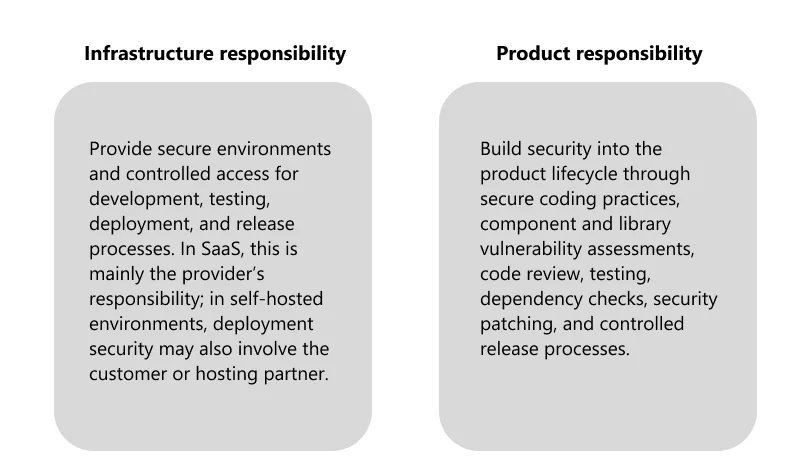
ПРАКТИКИ БЕЗПЕЧНОЇ РОЗРОБКИ
Чому це важливо:
Забезпечує врахування безпеки під час проектування, створення, тестування та випуску продукту, а не лише після виникнення проблеми.
Приклад:
Перш ніж випускати нову функцію, команда розробників повинна перевірити, чи може вона розкрити конфіденційні дані, створити небезпечний доступ або створити вразливість через сторонній компонент.

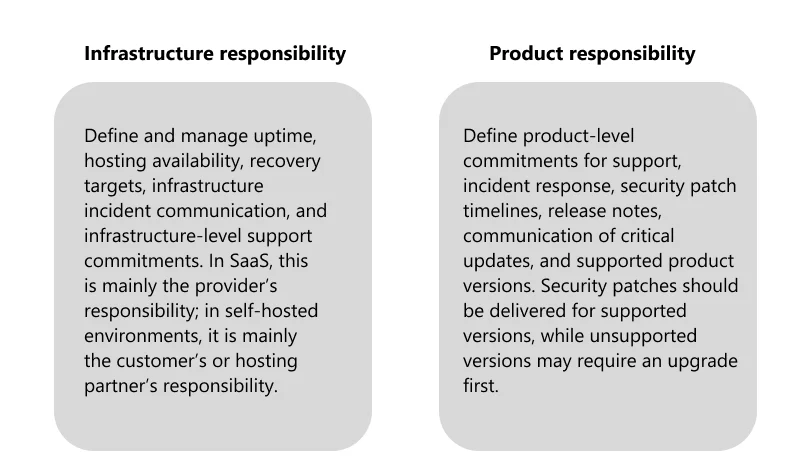
УГОДИ ПРО РІВЕНЬ ОБСЛУГОВУВАННЯ ЩОДО БЕЗПЕКИ, ПІДТРИМКИ ТА БЕЗПЕКИ
Чому це важливо:
Уточнює, який рівень підтримки, реагування, виправлень, комунікації та доступності може очікувати клієнт.
Приклад:
Якщо виявлено критичну проблему безпеки, в угоді про рівень обслуговування (SLA) має бути зазначено, як швидко вона перевіряється, як повідомляються про виправлення безпеки та хто відповідає за зв'язок під час простою або відновлення.

4. УПРАВЛІННЯ ВІДПОВІДНІСТЮ ТА РИЗИКАМИ, ЩО ВИКОНУЮТЬСЯ ТРЕТІ СТОРІНИ
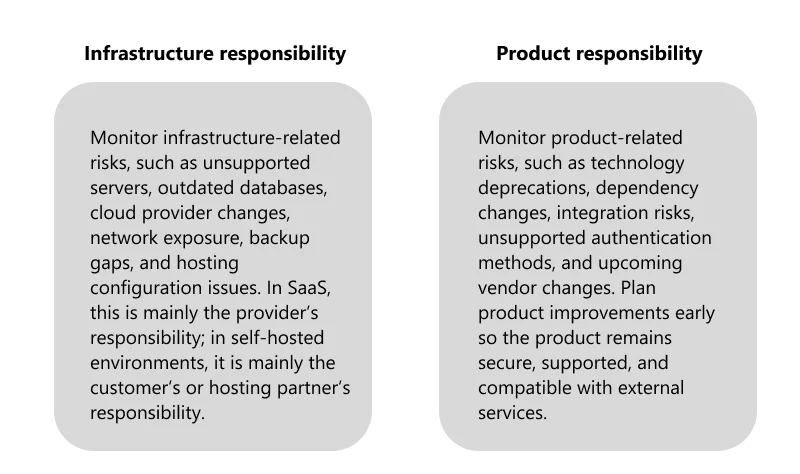
ОЦІНКА ТА УПРАВЛІННЯ РИЗИКАМИ
Чому це важливо:
Допомагає бізнесу виявляти ризики безпеки або дотримання вимог на ранній стадії та готуватися до них, перш ніж вони перетворяться на нагальні проблеми.
Приклад:
Якщо постачальник послуг електронної пошти оголошує про припинення підтримки старого методу автентифікації, організація повинна оцінити вплив і спланувати зміни до того, як старий метод перестане працювати.

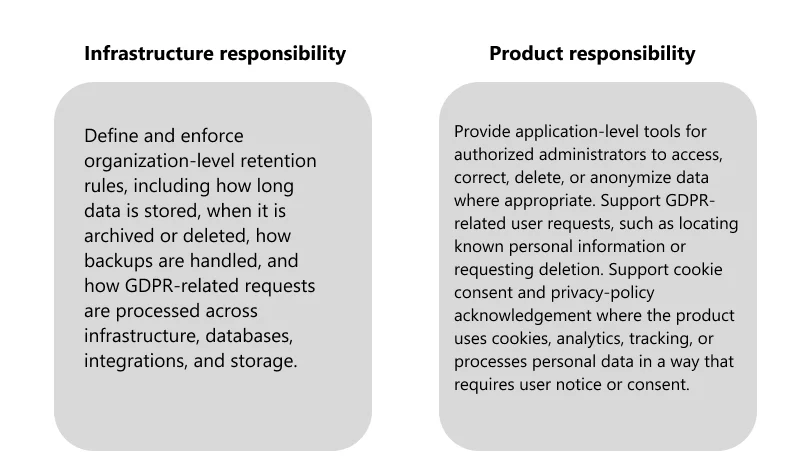
ЗБЕРІГАННЯ ТА ВИДАЛЕННЯ ДАНИХ
Чому це важливо:
Забезпечує зберігання персональних або бізнес-даних не довше, ніж потрібно, та їх можливість виправляти, видаляти або анонімізувати за потреби.
Приклад:
Якщо клієнт просить видалити персональні дані, організація повинна знати, де ці дані зберігаються, чи потрібно їх зберігати з юридичної точки зору та як їх можна видалити або анонімізувати. Якщо використовуються файли cookie або інструменти відстеження, користувачів також може знадобитися поінформувати та попросити їхньої згоди.

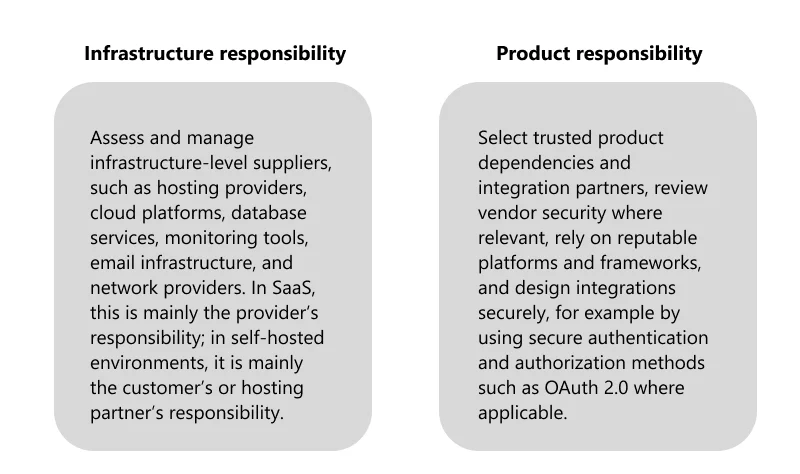
БЕЗПЕКА ЛАНЦЮГА ПОСТАЧАНЬ
Чому це важливо:
Забезпечує, щоб зовнішні постачальники, платформи, сервіси та програмні компоненти, що використовуються організацією, не створювали прихованих ризиків безпеки.
Приклад:
Система може покладатися на поштові служби, постачальників ідентифікаційних даних, платформи CMS, бібліотеки з відкритим кодом або інтеграції ERP. Якщо одна з цих залежностей має слабкий захист або зазнає порушення, це може вплинути на бізнес, навіть якщо сам продукт захищений.

ПІДБИРАЄМО ПІДСУМКИ
Дотримання вимог безпеки – це не лише дотримання нормативних вимог. Йдеться про зниження ризиків, захист довіри та забезпечення чіткого розуміння обов'язків між постачальниками, командами розробників продуктів та організаціями клієнтів. Керівникам не потрібно самостійно керувати кожним елементом контролю, але їм потрібні чітка відповідальність, правильні запитання та впевненість у тому, що жодна критична область не залишається поза увагою. У дедалі цифровішому бізнес-середовищі ці ризики не можна ігнорувати, їх необхідно чітко розуміти, брати на себе відповідальність та вирішувати.
Ви випадково маєте якісь знання про Xpand?
Xpand — це компанія з розробки програмного забезпечення для продуктів та послуг з понад 15-річним досвідом роботи на ринку та партнером Microsoft з 2016 року, яка допомагає організаціям по всьому світу керувати їхніми системами Microsoft Dynamics ERP. Ми пропонуємо широкий спектр послуг для клієнтів та партнерів, включаючи впровадження та розробку Microsoft Dynamics 365 Business Central, а також оновлення з попередніх версій, таких як Navision Financials 2.0. Дізнайтеся більше про наші послуги на сайті https://www.xpandsoftware.com/services .