
Ви коли-небудь замислювалися, наскільки важлива корпоративна культура? Персоналізовані підписи електронних листів, стандартизовані шрифти та інші деталі роблять спілкування зрозумілішим та приємнішим.
Але чи знаєте ви, наскільки складно оновлювати підписи електронної пошти для кожного співробітника в компанії? Ми хотіли б поділитися своїм досвідом у виконанні цього завдання.
Початковий виклик
Початкова вимога була простою: оновлювати підписи електронних листів двічі на рік для кожного співробітника.
Наш перший підхід полягав у розсилці архіву кожному співробітнику. Цей архів містив виконуваний файл, який під час запуску пропонував користувачеві ввести своє ім'я та прізвище. На основі цих даних інструмент генерував необхідні файли підписів, які співробітник потім мав вручну розмістити в каталозі підписів Outlook.
Цей процес доводилося повторювати щоразу, коли підпис змінювався.
Хоча цей метод спрацював, деякі співробітники пропускали або ігнорували електронні листи від ІТ-відділу :) та не оновлювали свої підписи, а інші просто не хотіли виконувати якусь ручну роботу.
Масштабування процесу: перша спроба автоматизації
Через деякий час нашій компанії знадобилося оновлення сигнатур 4–5 разів на рік. Щоб виключити людський фактор, нам довелося змінити підхід, і ми дійшли такого рішення:
Було створено скрипт, який:
- Створив завдання в Планувальнику завдань.
- Запитував ім'я та прізвище користувача лише один раз.
- Запускав основний скрипт за розкладом.
- Файли підписів поміщено у відповідну папку підписів Outlook.
Цей метод був покращенням у порівнянні з попереднім рішенням, оскільки багато ручної роботи було автоматизовано.
Але він все ще мав недоліки, оскільки ми не могли контролювати помилки або те, чи завдання виконувалося успішно.
Остаточне рішення: повністю автоматизована процедура
Зі зростанням потреби в оновленні підписів більше 10 разів на рік, а також зі збільшенням кількості співробітників, нам довелося винайти повністю автоматичне рішення.
Наша команда розробила автономного агента, який значно покращив процес.
Як працює агент
-
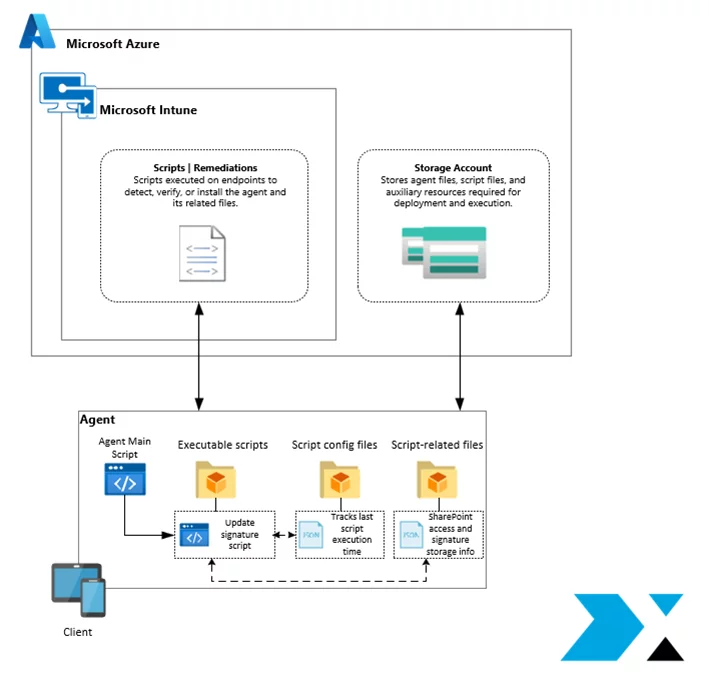
Ключові файли та скрипти агента зберігаються в обліковому записі сховища Azure.
-
Сценарій виявлення виконується через Microsoft Intune (хмарну уніфіковану службу керування кінцевими точками, яка спрощує та централізує керування корпоративними пристроями та пристроями BYOD), щоб перевірити, чи встановлено агент на пристрої співробітника.
-
Якщо ні, скрипт виправлення завантажує агента з облікового запису сховища Azure та інсталює його як службу.
-
Встановлений агент запускає скрипт, який визначає ім'я та прізвище співробітника з SharePoint (на основі імені користувача на пристрої), потім генерує файли підписів і розміщує їх у відповідному каталозі підписів Outlook.
Переваги використання агента
-
Повна автономія без необхідності втручання користувача.
-
Самостійне відновлення шляхом регулярних перевірок файлів через Центр адміністрування Intune.
-
Централізоване управління розкладом.
-
Автоматичне ведення журналу помилок та їх звітування технічній команді через Intune.
-
Забезпечує послідовне виконання всіма співробітниками.
Технічні деталі впровадження
По суті, основний сервісний скрипт виконується нескінченно довго в циклі, запускаючи скрипт оновлення сигнатури через заплановані проміжки часу, використовуючи затримки Start-Sleep.
Частота виконання (у хвилинах) визначається безпосередньо у скрипті. Вона посилається на файл конфігурації, де зберігається позначка часу останнього виконання. Скрипт обчислює різницю в часі між поточним часом та останнім записаним виконанням, і якщо різниця перевищує визначений інтервал, він продовжує виконання.
Робочий процес сценарію оновлення підпису
-
Визначає поточного користувача, який увійшов у систему на комп'ютері.
-
Створює шлях до локального каталогу підписів Outlook.
-
Встановлює підключення до SharePoint.
-
Перевіряє, чи ім'я користувача існує у списку SharePoint, і отримує необхідні дані, якщо вони є.
-
Завантажує шаблони підписів з облікового запису сховища Azure.
-
Вставляє дані, специфічні для користувача, у шаблони.
-
Розміщує остаточні файли підписів у папку підписів Outlook.
Тоді сценарій
-
Оновлює JSON-файл конфігурації скрипта поточною міткою часу виконання.
-
Оновлює файл конфігурації SharePoint JSON, додаючи до нього позначку часу останньої відомої зміни шаблону.
Якщо позначка часу шаблону у файлі конфігурації збігається з позначкою у сховищі Azure, нові файли не завантажуються. Якщо є різниця, нові шаблони витягуються та застосовуються — таким чином оновлення поширюються автоматично.
Як запускається оновлення сигнатури
-
Нові шаблони створюються та завантажуються.
-
Агент виявляє зміну позначки часу.
-
Оновлені шаблони завантажено.
-
Кожен шаблон персоналізований для співробітника.
-
Нові файли підписів розміщуються у відповідній папці Outlook.
Архітектура рішення
Архітектуру цього рішення можна візуалізувати наступним чином:

В результаті ми досягли нашої мети: підписи електронних листів тепер оновлюються автоматично, без будь-якого втручання користувача, і для кожного співробітника.
Ця історія ілюструє, як увага до деталей та прагнення до постійного вдосконалення можуть значно покращити та автоматизувати навіть незначні внутрішні процеси.

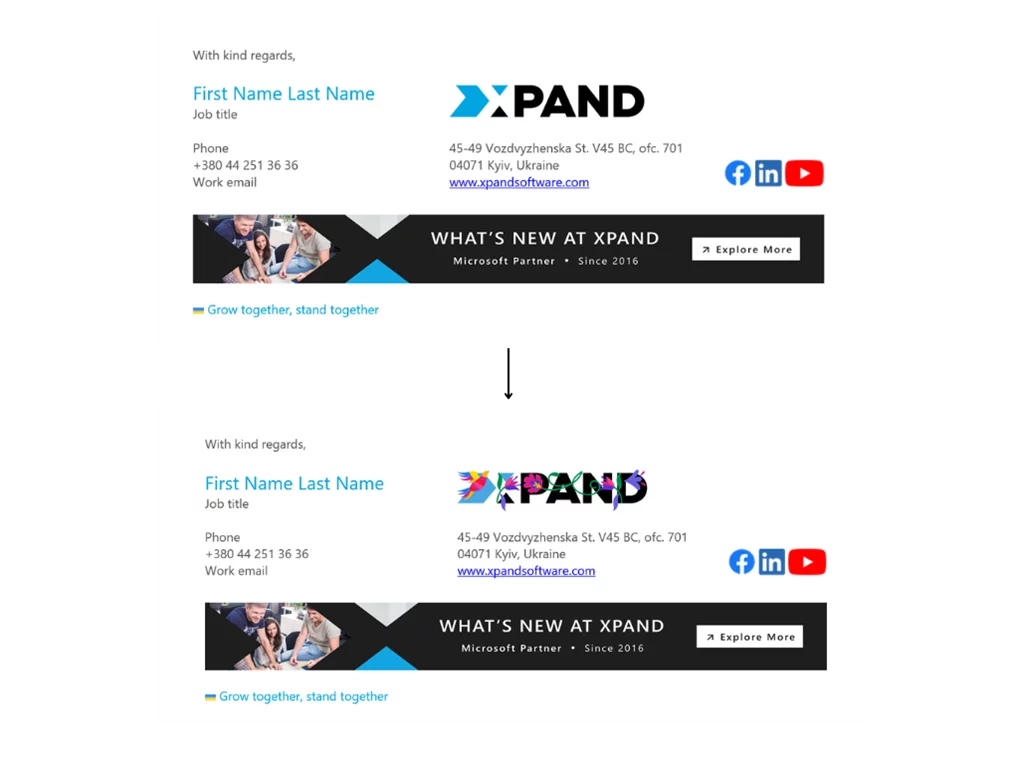
Приклад останнього оновлення сигнатури Xpand
Ви хочете покращити свої внутрішні процеси або автоматизувати рутинні завдання?
Дізнайтеся, що Xpand може зробити для вас: https://www.xpandsoftware.com/services